
Yearning v4 概览与演进
公测版本提示(Public Beta)
Yearning v4.0 目前处于公测阶段(Public Beta),功能细节、规则与迁移工具仍在持续完善迭代中。建议优先在测试或预发环境部署体验,正式切入核心生产环境前务必做好完整数据备份;遇到问题欢迎前往 GitHub Issues 反馈。
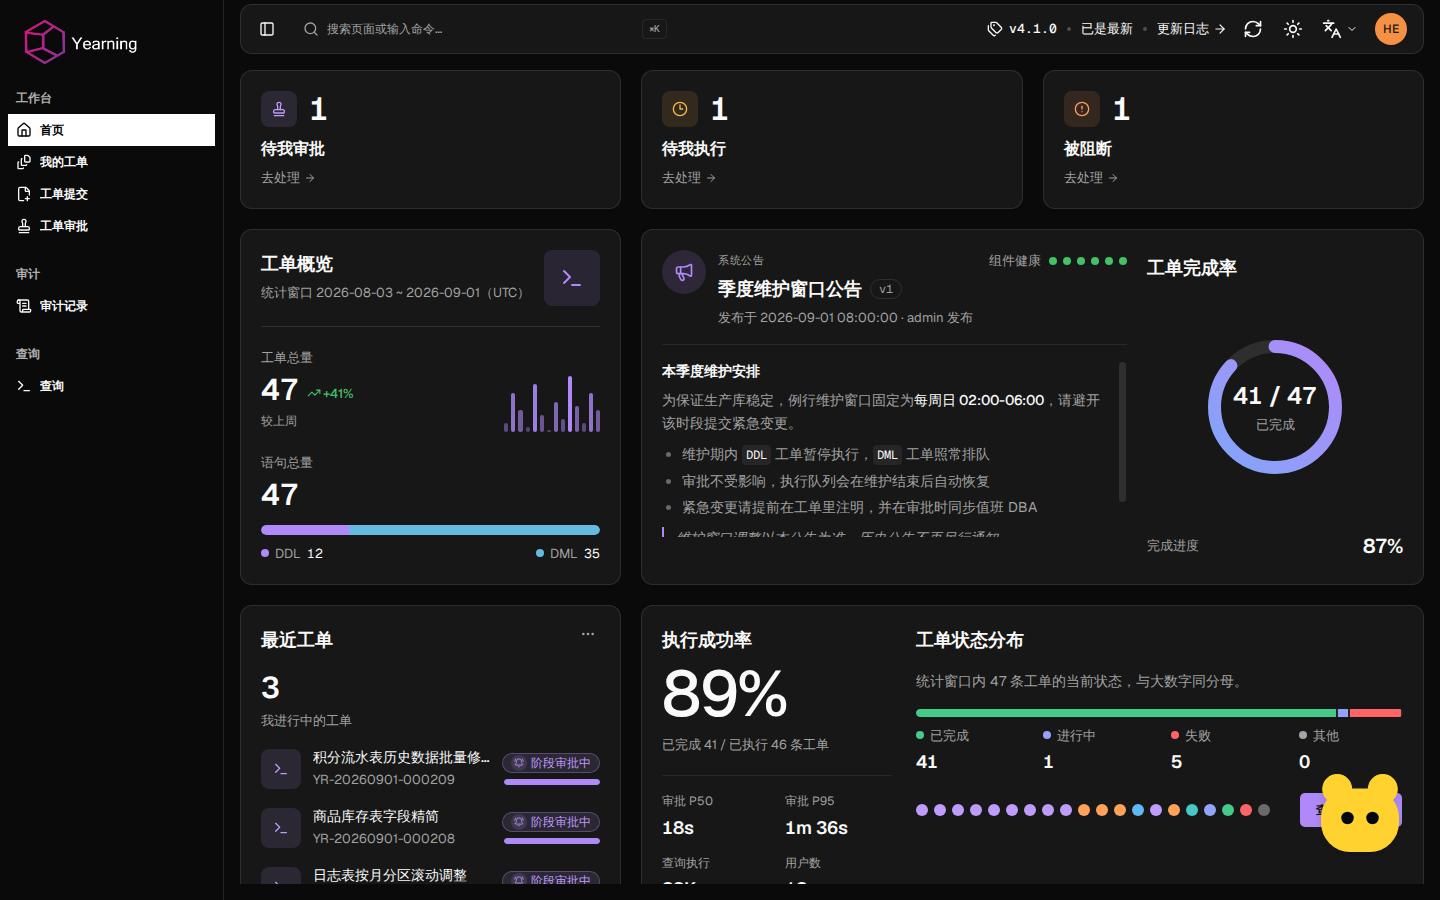
Yearning v4 是基于 AI Agentic 架构彻底重构的新一代开源 SQL 审核与数据库变更治理平台。
v4 基于单二进制 Go 模块化单体后端、React 19 + TypeScript + shadcn/ui 前端工作台与 PostgreSQL 元数据库构建,彻底移除旧版 RPC 服务与 MySQL 元库依赖,以自主探测表结构与执行计划的 AI Agentic 审核引擎为核心,为研发、DBA 与 AI Coding Agent 提供从写 SQL、预审到审批执行与回滚的完整闭环。
产品定位与边界
Yearning v4 是 AI 赋能的数据库变更治理平台,而不是脱离治理边界的通用聊天壳:
- AI 负责风险识别与证据综合:基于词法解析、双指纹折叠、只读元数据探测工具与企业内部经验库识别风险并解释原因。
- 结构化流程掌控审批与执行:AI 不能审批、不能直接执行任何 SQL,也不能绕过提交门禁(Submission Gate)。
- 默认零泄漏隐私保护:在公有云
default轨道下,SQL 字面值、注释与真实表列名在服务端内存完成匿名化,绝不外泄至外部大模型;内网自部署模型可启用独立的san原生轨道并严格防止跨轨道回退。
Yearning v4 vs. v3 核心变革
核心工作流一览
- 管理员初始化治理基线:在
/admin/datasources注册数据源(分离只读与执行凭据),在/admin/rule-sets编排审核规则集,在/admin/flows配置change_review与query_access流程,并通过/admin/permission-groups授权给用户。 - 变更工单闭环:研发在
/changes/new输入或导入 SQL,运行 AI SQL 预审,达到ready且零阻断项后提交;工单瞬间冻结审批链,逐阶段审批通过后由冻结执行人手动或预约执行;开启回滚保护后自动封存加密回滚证据。 - 只读查询闭环:在
/query申请限时query_access授权,审批通过后执行严格只读SELECT并自动应用服务端敏感列脱敏,按权限流式导出 CSV/JSONL。 - 性能诊断与优化闭环:管理员在
/admin/diagnostics观测 Top SQL 六图趋势,发起脱敏四段式 AI 根因诊断,将推荐索引 DDL 一键送入正式 AI 预审并提交变更工单。